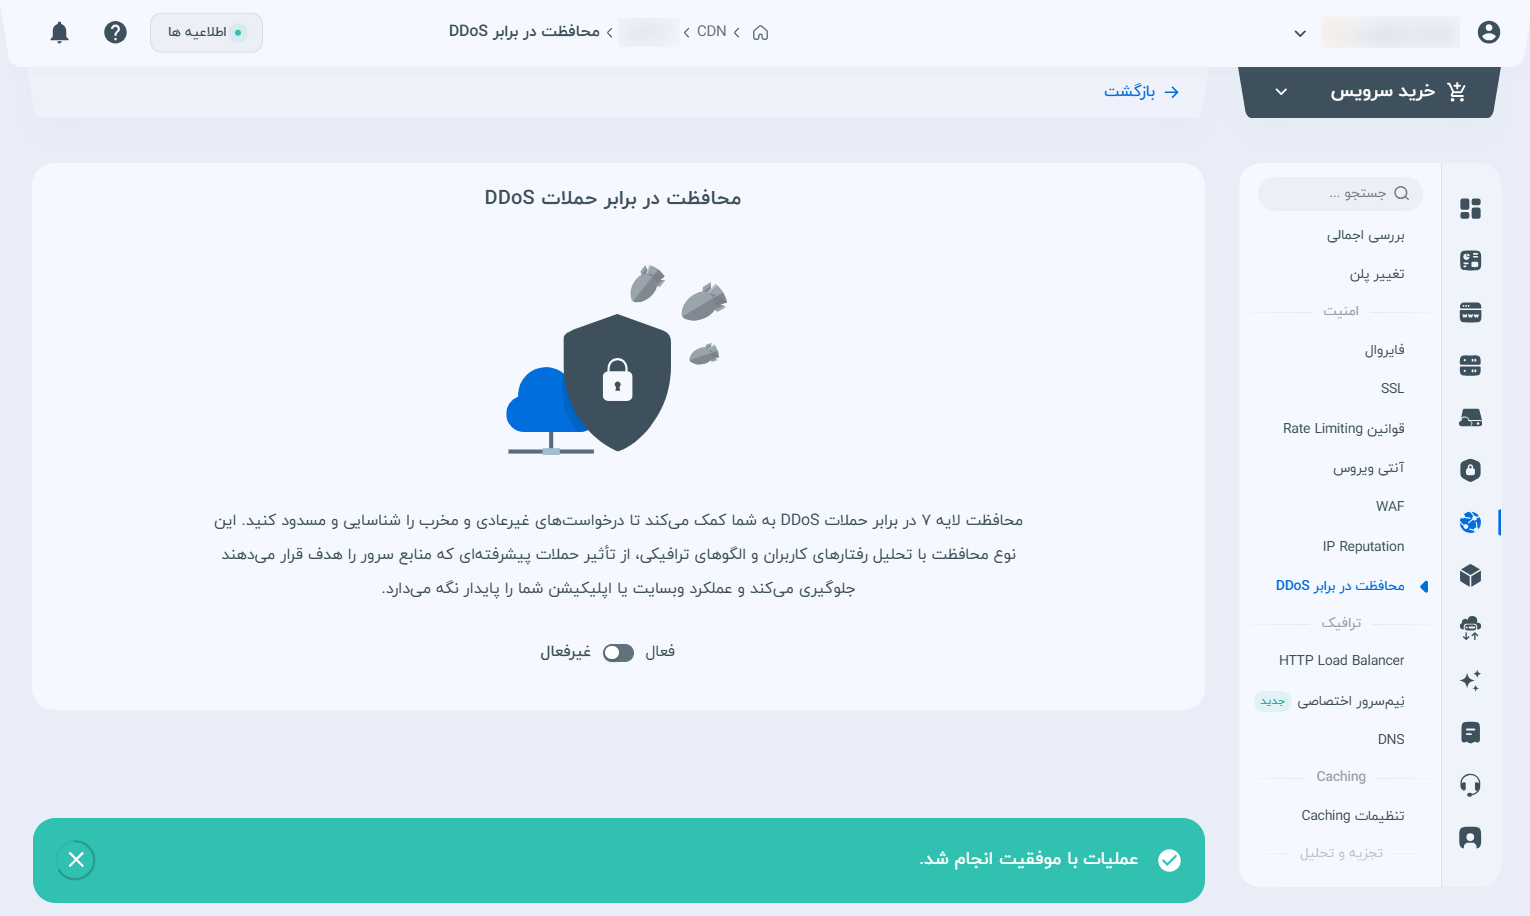
محافظت در برابر حملات DDoS
حملات DDoS لایه ۷ (لایه اپلیکیشن) با ارسال حجم بالایی از درخواستهای به ظاهر عادی HTTP/HTTPS تلاش میکنند منابع سرور اصلی را درگیر کرده و وبسایت را از دسترس خارج کنند. قابلیت محافظت در برابر حملات DDoS در سرویس CDN پارسپک به شما کمک میکند تا با تحلیل هوشمند رفتار کاربران و الگوهای ترافیکی، این درخواستهای مخرب را پیش از رسیدن به سرور اصلی شناسایی و متوقف کنید تا عملکرد وبسایت یا اپلیکیشن شما همواره پایدار بماند
فعالسازی آنتی دیداس
برای دسترسی به این قابلیت و فعالسازی آن در پنل کاربری ابری پارسپک، مراحل زیر را دنبال کنید:
- وارد پنل مدیریت CDN دامنه مورد نظر خود شوید.
- از منوی سمت راست (بخش امنیت)، روی گزینه «محافظت در برابر DDoS» کلیک کنید.
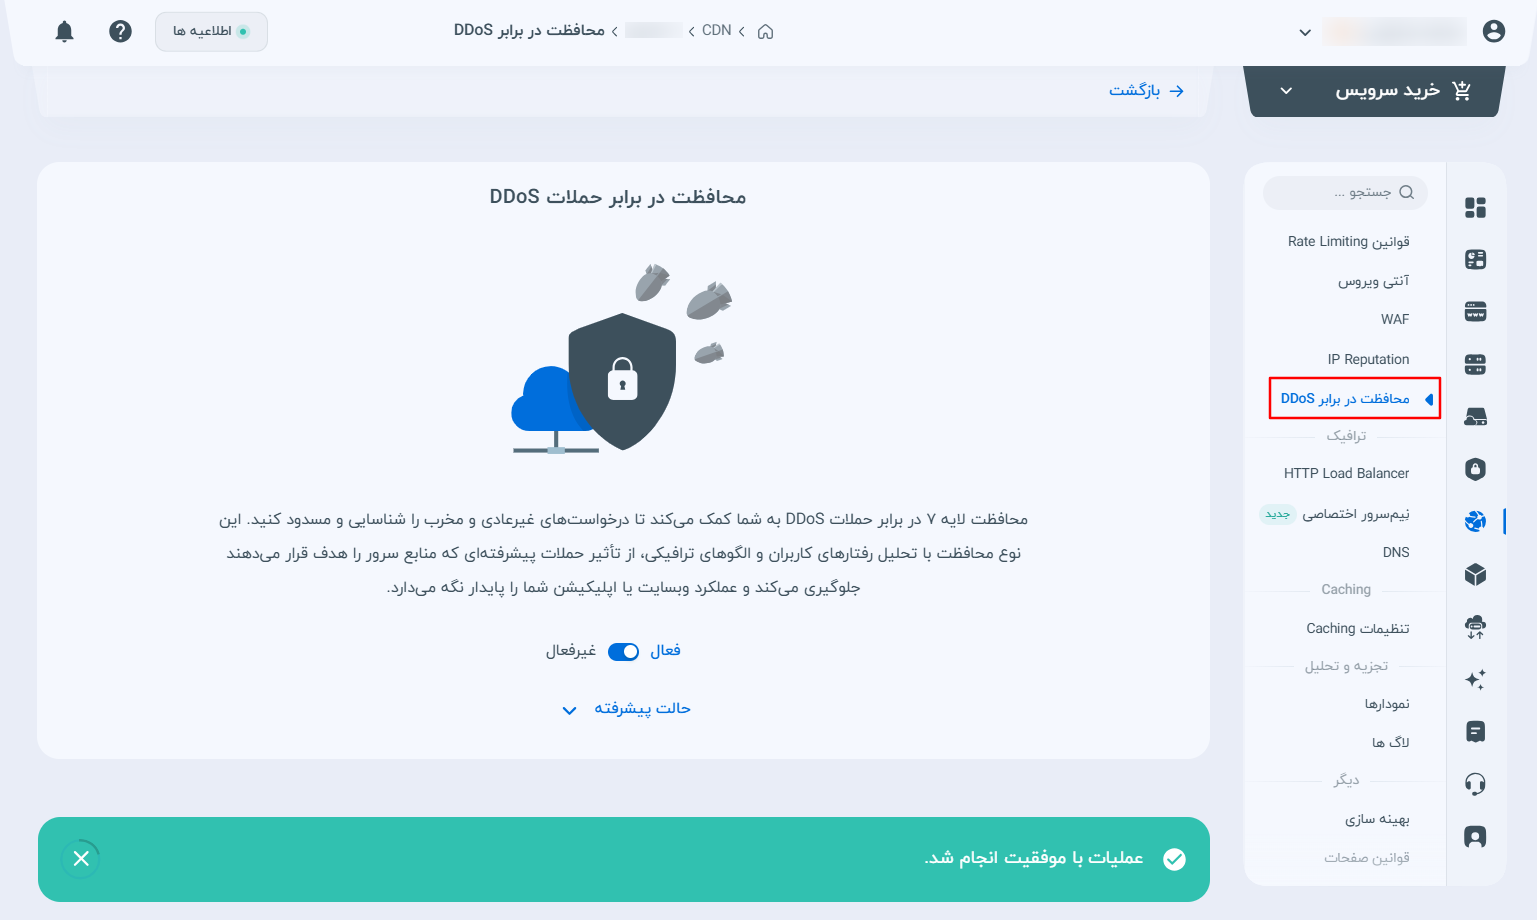
- در صفحه بازشده، کلید تغییر وضعیت را روی حالت «فعال» قرار دهید.
- پس از تغییر وضعیت، پیغام تایید «عملیات با موفقیت انجام شد» در پایین صفحه نمایش داده میشود و محافظت پیشفرض روی ترافیک دامنه شما قرار میگیرد.
تنظیمات حالت پیشرفته
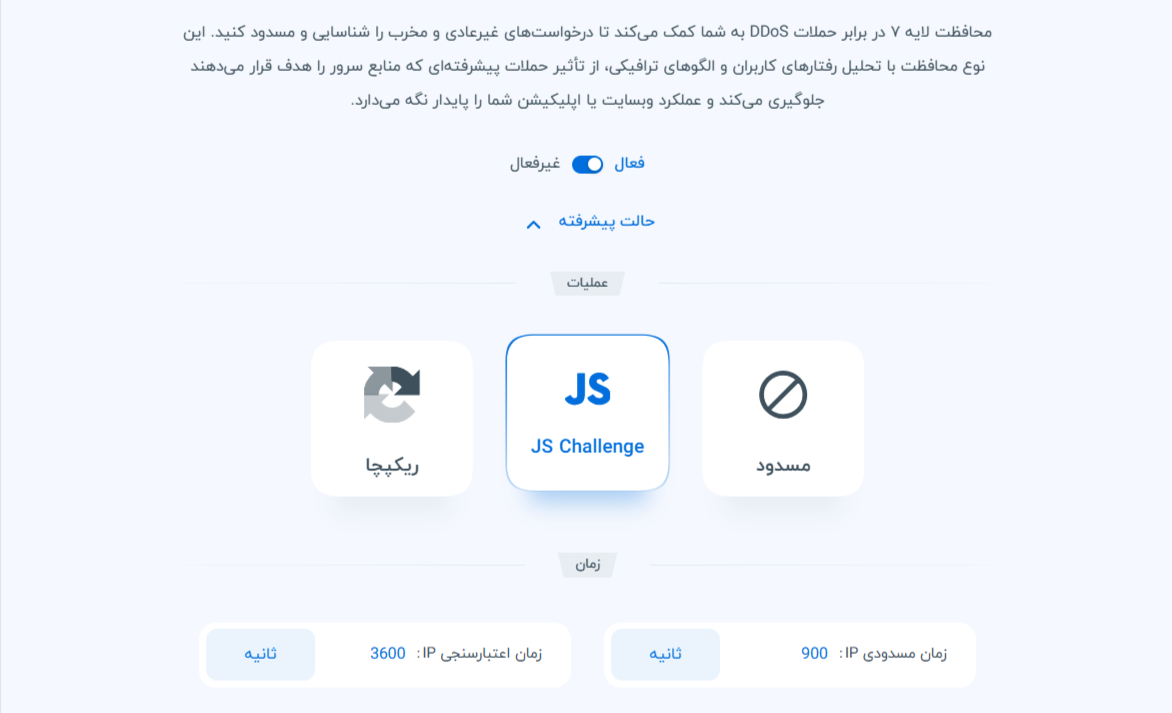
در صورتی که قصد دارید نحوه برخورد با ترافیکهای مشکوک و مدتزمان اعمال محدودیتها را به صورت دقیقتر مدیریت کنید، روی عبارت «حالت پیشرفته» کلیک کنید تا بخشهای عملیات و زمان برای شما باز شوند.
۱. انتخاب نوع عملیات (واکنش به ترافیک مشکوک)
در بخش عملیات میتوانید مشخص کنید که سیستم در مواجهه با درخواستهای غیرعادی چه واکنشی نشان دهد:
-
JS Challenge (چالش جاوااسکریپت): در این حالت (که گزینه پیشنهادی برای تعادل میان امنیت و تجربه کاربری است)، یک چالش خودکار جاوااسکریپت در مرورگر کاربر اجرا میشود. مرورگر کاربران واقعی این فرایند را به صورت خودکار و بدون نیاز به اقدام دستی پشت سر میگذارد، اما باتها و اسکریپتهای مهاجم که قادر به پردازش جاوااسکریپت نیستند متوقف میشوند.
-
ریکپچا (ReCaptcha): با انتخاب این گزینه، پیش از بارگذاری صفحه وبسایت، یک چالش تعاملی کپچا (مانند تیک زدن گزینه «من ربات نیستم» یا حل پازل تصویری) به کاربر نمایش داده میشود تا حقیقی بودن او تایید شود
-
مسدود (Block): در این حالت، هیچ چالشی به درخواستهای مشکوک نمایش داده نمیشود و دسترسی IPهایی که الگوی ترافیکی مخرب دارند، مستقیما مسدود خواهد شد.
۲. تنظیمات زمان
در بخش زمان میتوانید بازههای زمانی مرتبط با مسدودسازی و اعتبارسنجی IPهای کاربران را بر حسب ثانیه تعیین کنید:
-
زمان مسدودی IP (بر حسب ثانیه): مدتزمانی است که یک IP پس از شناسایی به عنوان ترافیک مخرب (یا عدم موفقیت در رد کردن چالش امنیتی)، مسدود باقی میماند. مقدار پیشفرض این گزینه 900 ثانیه (۱۵ دقیقه) است.
-
زمان اعتبارسنجی IP (بر حسب ثانیه): مدتزمانی است که پس از عبور موفق کاربر از چالش امنیتی (JS Challenge یا ریکپچا)، IP او معتبر شناخته میشود و در طول این بازه، مجددا با چالش امنیتی روبهرو نخواهد شد. مقدار پیشفرض این گزینه 3600 ثانیه (۱ ساعت) است.
نکات مهم در زمان اعمال تغییرات
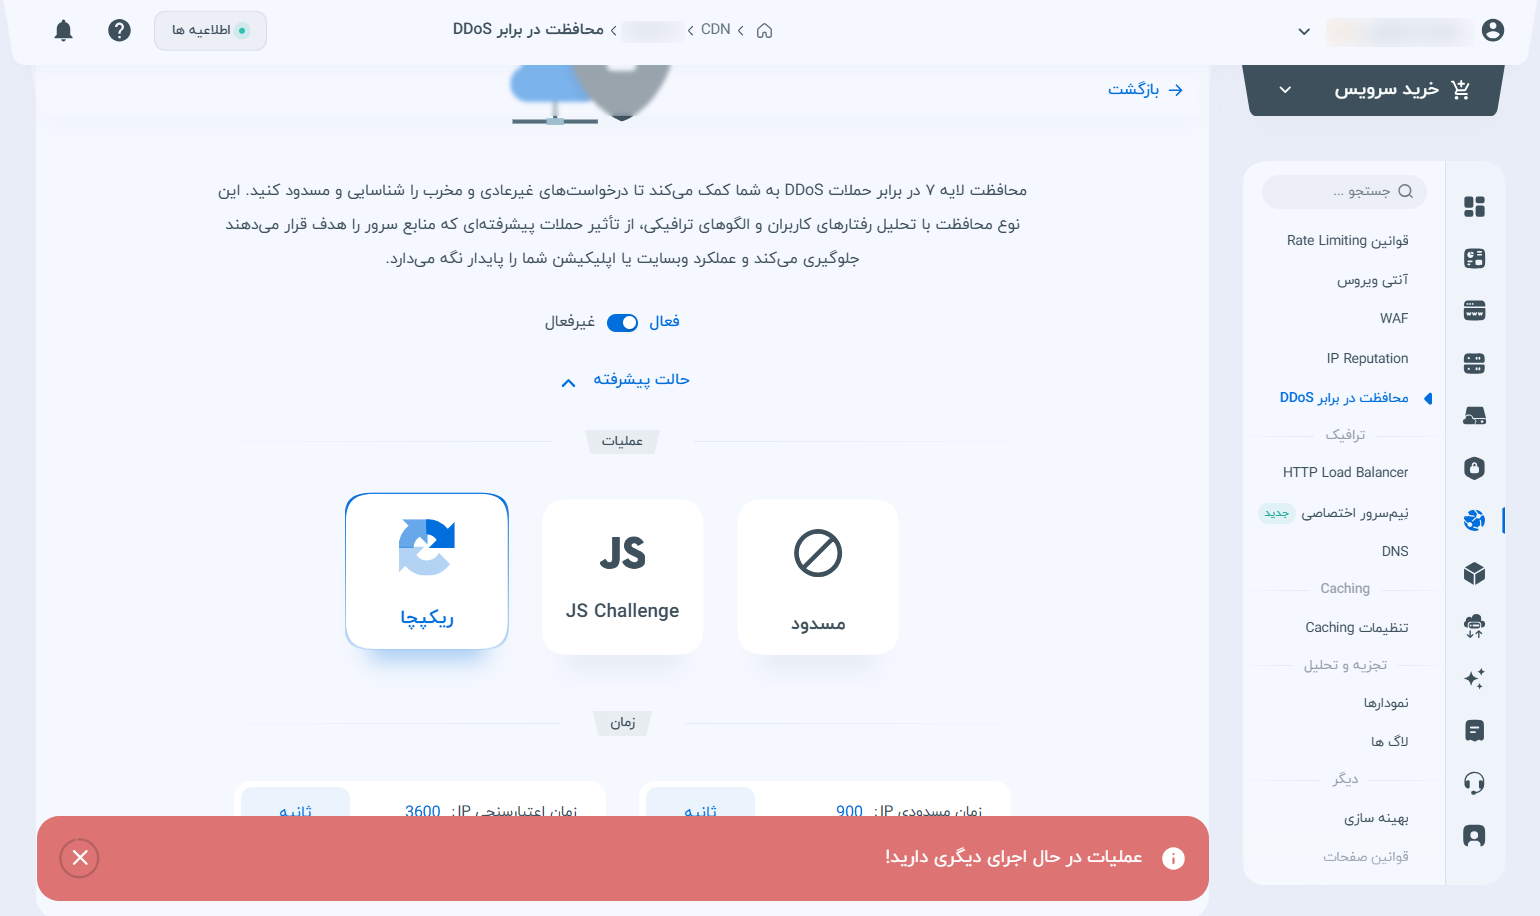
هنگام تغییر وضعیت فعالسازی یا ویرایش پارامترهای حالت پیشرفته، اعمال تنظیمات روی سرورهای لبه (Edge) نیازمند چند لحظه زمان است.
در صورتی که پیش از تکمیل فرایند قبلی، تغییر جدیدی را ثبت کنید، سیستم پیغام هشدار «عملیات در حال اجرای دیگری دارید!» را نمایش میدهد. در این وضعیت، چند ثانیه صبر کنید تا اعمال تغییرات قبلی روی شبکه CDN به پایان برسد و سپس مجددا تنظیمات مورد نظر خود را ثبت کنید.
غیرفعالسازی محافظت در برابر DDoS
در صورتی که در شرایط خاص (مانند انجام تستهای بارگذاری یا بررسیهای فنی روی سرور) نیاز به توقف موقت این سرویس داشتید، میتوانید آن را غیرفعال کنید:
-
در صفحه محافظت در برابر حملات DDoS، کلید وضعیت را روی حالت «غیرفعال» قرار دهید
-
با انجام این کار، بخش حالت پیشرفته بسته شده و پیغام سبز «عملیات با موفقیت انجام شد» در پایین صفحه نمایش داده میشود